SA-08 – Audit & Sicherheitsereignisse
Stand: 12.10.2026 11:23
Branch: main
Status: Abgeschlossen
Änderungshistorie anzeigen
Use Case: UC-SA – Superadmin-Panel
Screen: SA-08
Status: erster Vorschlag
Stand: Mai 2026
Wireframe
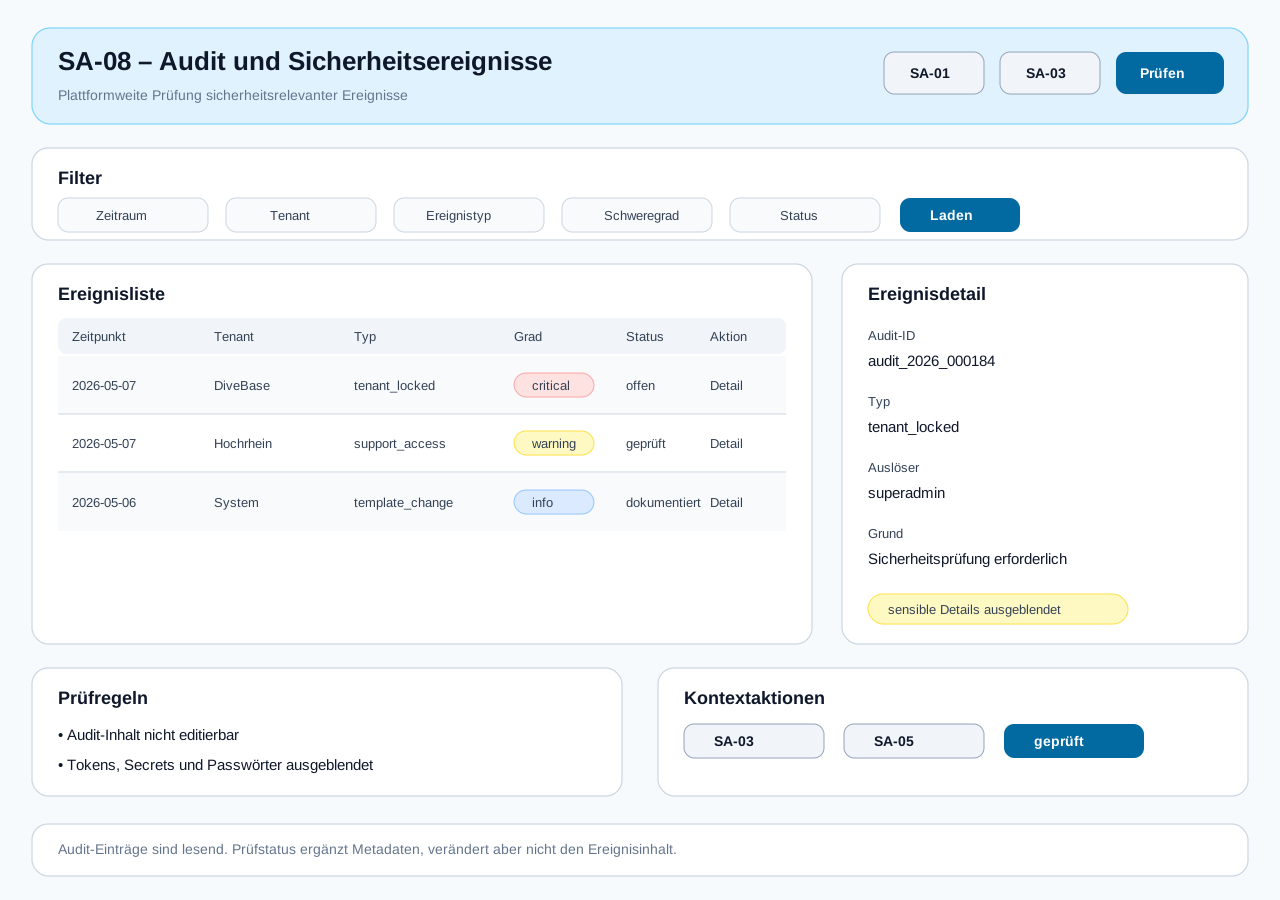
Zum Vergrössern auf das Bild klicken; es öffnet sich in voller Grösse.
1. Zweck
SA-08 ist die plattformweite Audit- und Sicherheitsansicht für den superadmin.
Der Screen zeigt sicherheitsrelevante Ereignisse, Statusaktionen, Supporteinsichten, Konfigurationsänderungen und Systemereignisse nachvollziehbar an. Ziel ist Transparenz, Nachvollziehbarkeit und Prüfung kritischer Aktionen, ohne operative Kundendetails frei offenzulegen.
SA-08 dient nicht zur Bearbeitung von Audit-Einträgen. Audit-Einträge sind grundsätzlich lesend, nachvollziehbar und nicht stillschweigend veränderbar.
2. Primäre Nutzer
| Rolle |
Nutzung |
superadmin |
prüft Audit- und Sicherheitsereignisse |
system |
erzeugt Audit- und Sicherheitsereignisse |
tenant_admin |
kein Zugriff auf SA-08 |
mitarbeiter |
kein Zugriff |
kunde |
kein Zugriff |
3. Einstieg / Auslöser
| Einstieg |
Beschreibung |
| SA-01 |
Audit-Hinweis oder Sicherheitsereignis |
| SA-02 |
Audit mit Tenant-Filter |
| SA-03 |
Audit aus Tenant-Detail |
| SA-05 |
Audit nach Statusaktion |
| SA-06 |
Audit zu Systemvorlagen oder Standardregeln |
| SA-07 |
Audit zu Supporteinsicht |
4.1 Audit-Übersicht
| Feld |
Beschreibung |
| Zeitraum |
z. B. letzte 24 Stunden, 7 Tage, 30 Tage |
| Tenant |
optionaler Tenant-Filter |
| Ereignistyp |
Statusaktion, Supporteinsicht, Konfigurationsänderung usw. |
| Schweregrad |
info, warning, critical |
| Status |
offen, geprüft, dokumentiert |
| Auslöser |
Benutzer oder System |
| Quelle |
Modul oder Use Case |
4.2 Ereignisliste
| Spalte |
Beschreibung |
| Zeitpunkt |
Ereigniszeitpunkt |
| Tenant |
betroffener Tenant |
| Ereignis |
kurze Beschreibung |
| Typ |
z. B. tenant_status_change, support_access, template_change |
| Schweregrad |
info, warning, critical |
| Auslöser |
Benutzer oder System |
| Status |
offen, geprüft, dokumentiert |
| Aktion |
Detail öffnen, Kontext öffnen |
4.3 Ereignisdetail
| Feld |
Beschreibung |
| Audit-ID |
eindeutige Referenz |
| Ereignistyp |
technische Klassifikation |
| Tenant-Bezug |
betroffener Tenant, falls vorhanden |
| Benutzer / System |
auslösende Instanz |
| Zeitpunkt |
unveränderbarer Zeitstempel |
| vorheriger Wert |
falls sinnvoll und erlaubt |
| neuer Wert |
falls sinnvoll und erlaubt |
| Grund |
Pflichtgrund, falls vorhanden |
| Kontext |
Modul / Screen / Use Case |
| Hinweis |
Prüfhinweis oder gekürzter Fehlertext |
5. Ereignistypen V1
| Typ |
Beschreibung |
Quelle |
tenant_created |
Tenant wurde angelegt |
SA-04 |
tenant_activated |
Tenant wurde aktiviert |
SA-04 / SA-05 |
tenant_suspended |
Tenant wurde gesperrt |
SA-05 |
tenant_locked |
Tenant wurde blockiert |
SA-05 |
tenant_reactivated |
Tenant wurde reaktiviert |
SA-05 |
tenant_config_changed |
Tenant-Konfiguration wurde geändert |
SA-03 |
system_template_changed |
Systemvorlage wurde geändert |
SA-06 |
system_rule_changed |
Standardregel wurde geändert |
SA-06 |
support_access_started |
Supporteinsicht gestartet |
SA-07 |
support_access_ended |
Supporteinsicht beendet |
SA-07 |
auth_warning |
sicherheitsrelevanter Zugriffshinweis |
Auth / System |
job_warning |
technischer Job-Hinweis |
System |
6. Eingaben / Aktionen
| Aktion |
Beschreibung |
| Filter setzen |
Zeitraum, Tenant, Typ, Schweregrad, Status |
| Ereignisdetail öffnen |
zeigt Detailbereich |
| Tenant öffnen |
öffnet SA-03 mit Tenant-Kontext |
| Statusaktion öffnen |
öffnet SA-05 bei passendem Ereignis |
| Supportkontext öffnen |
öffnet SA-07 mit Tenant- und Supportbezug |
| als geprüft markieren |
setzt Prüfstatus, ohne Audit-Inhalt zu ändern |
| Export vorbereiten |
später / optional, nur kontrolliert |
| zurück zum Dashboard |
öffnet SA-01 |
7. Validierungen / Regeln
| ID |
Regel |
| SA08-R01 |
SA-08 ist nur für superadmin zugänglich |
| SA08-R02 |
Audit-Einträge dürfen nicht stillschweigend geändert werden |
| SA08-R03 |
Prüfstatus darf nur Metadaten ergänzen, nicht Ereignisinhalt verändern |
| SA08-R04 |
sensible Werte, Tokens, Secrets und Passwörter dürfen nicht angezeigt werden |
| SA08-R05 |
operative Kundendetails dürfen nicht frei angezeigt werden |
| SA08-R06 |
Supporteinsichten müssen mit Grund und Benutzer sichtbar sein |
| SA08-R07 |
Statusaktionen müssen vorherigen und neuen Status nachvollziehbar machen |
| SA08-R08 |
Systemvorlagenänderungen müssen Version oder Änderungsbezug enthalten |
| SA08-R09 |
Filter dürfen Tenant-Isolation und Datenschutz nicht umgehen |
| SA08-R10 |
Audit-Löschung ist in V1 nicht vorgesehen |
8. Status- und Fehlermeldungen
| Situation |
Meldung / Darstellung |
| keine Ereignisse |
„Keine Audit-Ereignisse im gewählten Zeitraum." |
| Ereignisse geladen |
„Audit-Ereignisse wurden geladen." |
| Detail eingeschränkt |
„Einige Details sind aus Sicherheitsgründen ausgeblendet." |
| Secret ausgeblendet |
„Sensible Werte werden nicht angezeigt." |
| als geprüft markiert |
„Ereignis wurde als geprüft markiert." |
| Änderung blockiert |
„Audit-Inhalt kann nicht verändert werden." |
| keine Berechtigung |
„Zugriff verweigert." |
9. Bezug zu Datenmodell
| Bereich |
Bezug |
| Audit |
audit_log |
| Tenant |
tenant_id / tenants |
| Benutzer |
actor_user_id, actor_role |
| System |
actor_type = system |
| Support |
support_access_log |
| Statusverlauf |
tenant_status_history |
| Vorlagen |
Systemvorlagen / SA-06 |
| Prüfstatus |
optionales Feld oder Tabelle für Review-Metadaten |
10. Sicherheits- und Datenschutzbezug
| Thema |
Umsetzung |
| Zugriff |
nur superadmin |
| Unveränderbarkeit |
Audit-Inhalt nicht editierbar |
| Datenminimierung |
keine freien Kundendetails |
| Geheimnisschutz |
keine Tokens, Secrets oder Passwörter anzeigen |
| Nachvollziehbarkeit |
Zeitpunkt, Auslöser, Kontext und Änderung sichtbar |
| Support |
Einsicht mit Grund und Zeitraum sichtbar |
| Export |
nur später und kontrolliert |
11. Akzeptanzkriterien
| ID |
Kriterium |
| SA08-AC01 |
superadmin kann SA-08 öffnen |
| SA08-AC02 |
nicht berechtigte Rollen können SA-08 nicht öffnen |
| SA08-AC03 |
System zeigt Audit-Liste mit Zeitpunkt, Tenant, Typ, Schweregrad und Auslöser |
| SA08-AC04 |
Benutzer kann nach Zeitraum, Tenant, Typ und Schweregrad filtern |
| SA08-AC05 |
Benutzer kann Ereignisdetail öffnen |
| SA08-AC06 |
Audit-Inhalt kann nicht direkt geändert werden |
| SA08-AC07 |
sensible Werte werden nicht angezeigt |
| SA08-AC08 |
Benutzer kann Ereignis als geprüft markieren, ohne Inhalt zu ändern |
| SA08-AC09 |
Benutzer kann zu SA-03, SA-05 oder SA-07 springen |
| SA08-AC10 |
SA-08 zeigt keine operativen Kundendetails |
12. Offene Punkte
| ID |
Frage |
Status |
| SA08-O01 |
Wird Prüfstatus direkt im Audit oder separat geführt? |
Empfehlung: separate Review-Metadaten |
| SA08-O02 |
Gibt es Export in V1? |
eher nein, später prüfen |
| SA08-O03 |
Welche Aufbewahrungsfrist gilt für Audit-Daten? |
rechtlich / technisch klären |
| SA08-O04 |
Wird Vier-Augen-Prüfung für kritische Ereignisse vorbereitet? |
später prüfen |
| SA08-O05 |
Werden Hashes oder Signaturen für Unveränderbarkeit genutzt? |
später technisch prüfen |
Änderungshistorie
| Datum, Uhrzeit |
Version |
Änderung |
Autor |
| 12.10.2026 11:23 |
1.3 |
Abschnitt «Wireframe» mit klickbarem Bild des Screens ergänzt |
Claude |
| 12.10.2026 09:58 |
1.2 |
Änderungshistorie ans Dokumentende verschoben und Sprunglink «Änderungshistorie anzeigen» unter dem Kopf ergänzt (einheitlicher Dokumentaufbau gemäss AGENTS.md) |
Claude |
| 12.10.2026 09:08 |
1.1 |
Kopfbereich auf das Format Stand: TT.MM.JJJJ hh:mm umgestellt; Änderungshistorie auf das Standardformat umgestellt |
Claude |
| 01.08.2026 11:12 |
1.0 |
Kopfbereich ergänzt |
David |