KP-05 – Einladung annehmen
Stand: 12.10.2026 11:23
Branch: main
Status: Abgeschlossen
Änderungshistorie anzeigen
Use Case: UC06 – Kunden einladen & Portal
Screen: KP-05
Status: erster Vorschlag
Stand: Mai 2026
Wireframe
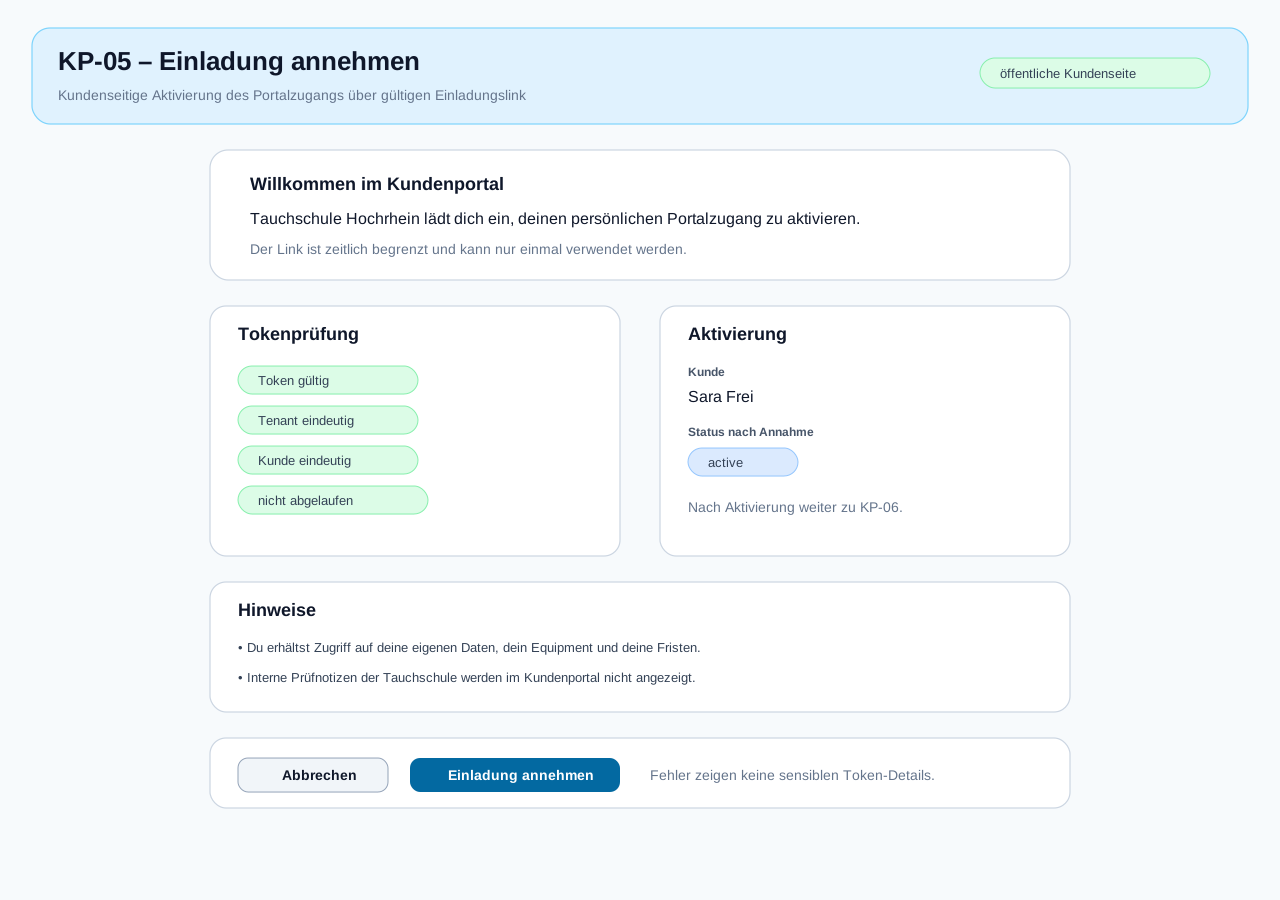
Zum Vergrössern auf das Bild klicken; es öffnet sich in voller Grösse.
1. Zweck
KP-05 beschreibt den kundenseitigen Ablauf zur Annahme einer Portal-Einladung.
Der Screen wird geöffnet, wenn ein Kunde den Einladungslink aus der Portal-Einladung nutzt. Das System prüft Token, Tenant-Bezug, Kundenbezug, Ablaufdatum, Widerruf, Sperre und Einmaligkeit. Erst nach erfolgreicher Prüfung kann der Portalzugang aktiviert werden.
Nach erfolgreicher Annahme wird der Kunde zur Kundenportal-Startseite KP-06 weitergeleitet.
2. Primäre Nutzer
| Rolle |
Nutzung |
kunde |
nimmt Einladung an und aktiviert Portalzugang |
tenant_admin |
keine direkte Nutzung, sieht Status später intern |
mitarbeiter |
keine direkte Nutzung |
superadmin |
keine direkte Nutzung |
3. Einstieg / Auslöser
| Einstieg |
Beschreibung |
| Einladungslink |
Kunde öffnet Link aus E-Mail oder Portal-Einladung |
| UC07 |
Einladung wurde zuvor über Benachrichtigungsmodul versendet |
| KP-04 |
interner Status zeigt später Annahme oder Fehler |
4.1 Begrüssung / Kontext
| Feld |
Beschreibung |
| Tenant-Name |
Name der Tauchschule |
| Kundenname |
falls sicher aus Token ableitbar |
| Zweck |
Zugang zum Kundenportal aktivieren |
| Gültigkeit |
Hinweis auf zeitliche Begrenzung |
| Datenschutzhinweis |
Hinweis auf eigene Daten und sicheren Zugriff |
4.2 Tokenprüfung
| Prüfung |
Beschreibung |
| Token vorhanden |
Link enthält prüfbares Token |
| Token gültig |
Token existiert und ist nicht manipuliert |
| Tenant eindeutig |
Token gehört zu genau einem Tenant |
| Kunde eindeutig |
Token gehört zu genau einem Kunden |
| nicht abgelaufen |
aktueller Zeitpunkt liegt vor Ablaufdatum |
| nicht widerrufen |
Einladung wurde nicht widerrufen |
| nicht verwendet |
Token wurde noch nicht aktiviert |
| Portal nicht gesperrt |
Portalzugang ist nicht blockiert |
5. Eingaben / Aktionen
| Aktion |
Beschreibung |
| Einladung annehmen |
aktiviert Portalzugang |
| Zugang einrichten |
Auth-Schritt, abhängig vom technischen Auth-Mechanismus |
| abbrechen |
beendet Ablauf ohne Aktivierung |
| Support kontaktieren |
bei ungültigem, abgelaufenem oder widerrufenem Link |
| weiter zum Portal |
nach erfolgreicher Aktivierung zu KP-06 |
6. Validierungen / Regeln
| ID |
Regel |
| KP05-R01 |
Einladung kann nur mit gültigem Token angenommen werden |
| KP05-R02 |
Token muss tenant- und kunden-gebunden sein |
| KP05-R03 |
abgelaufene Token dürfen nicht angenommen werden |
| KP05-R04 |
widerrufene Token dürfen nicht angenommen werden |
| KP05-R05 |
bereits verwendete Token dürfen nicht erneut angenommen werden |
| KP05-R06 |
gesperrte Portalzugänge dürfen nicht aktiviert werden |
| KP05-R07 |
erfolgreicher Abschluss setzt Portalstatus auf active |
| KP05-R08 |
Annahmezeitpunkt muss protokolliert werden |
| KP05-R09 |
Fehler dürfen keine sensiblen Token-Details offenlegen |
| KP05-R10 |
Kunde darf nur eigenen Portalzugang aktivieren |
7. Status- und Fehlermeldungen
| Situation |
Meldung / Darstellung |
| Einladung gültig |
„Einladung ist gültig und kann angenommen werden." |
| Einladung angenommen |
„Dein Portalzugang wurde aktiviert." |
| Token ungültig |
„Dieser Einladungslink ist ungültig." |
| Token abgelaufen |
„Diese Einladung ist abgelaufen." |
| Token widerrufen |
„Diese Einladung wurde widerrufen." |
| Token bereits genutzt |
„Diese Einladung wurde bereits verwendet." |
| Portal gesperrt |
„Der Portalzugang ist gesperrt. Bitte kontaktiere die Tauchschule." |
| technischer Fehler |
„Die Einladung konnte nicht verarbeitet werden." |
8. Bezug zu Datenmodell
| Bereich |
Bezug |
| Kunden |
customers |
| Portalzugang |
customer_portal_accounts |
| Einladungen |
customer_invitations |
| Token |
customer_invitation_tokens |
| Aktivität |
customer_portal_activity_log |
| Auth |
technischer Auth-Provider / User-Mapping |
| Audit |
audit_log |
9. Sicherheits- und Datenschutzbezug
| Thema |
Umsetzung |
| Token-Sicherheit |
nicht erratbar, zeitlich begrenzt, einmalig verwendbar |
| Tenant-Isolation |
Token darf keinen Zugriff auf fremde Tenants ermöglichen |
| Kundenzuordnung |
Token darf nur genau einen Kunden aktivieren |
| Fehlermeldungen |
keine vollständigen Token oder internen Details anzeigen |
| Protokollierung |
erfolgreiche und fehlgeschlagene Annahmen nachvollziehbar speichern |
| Datenschutz |
Kunde sieht erst nach Auth und Aktivierung eigene Daten |
10. Akzeptanzkriterien
| ID |
Kriterium |
| KP05-AC01 |
Kunde kann gültigen Einladungslink öffnen |
| KP05-AC02 |
System prüft Token, Tenant, Kunde, Ablaufdatum und Widerruf |
| KP05-AC03 |
System verhindert Annahme abgelaufener Einladungen |
| KP05-AC04 |
System verhindert Annahme widerrufener Einladungen |
| KP05-AC05 |
System verhindert Mehrfachnutzung eines Tokens |
| KP05-AC06 |
System verhindert Aktivierung gesperrter Portalzugänge |
| KP05-AC07 |
erfolgreiche Annahme setzt Portalstatus auf active |
| KP05-AC08 |
erfolgreiche Annahme führt zu KP-06 |
| KP05-AC09 |
Annahme und Fehler werden protokolliert |
| KP05-AC10 |
Fehlermeldungen geben keine sensiblen Token-Details preis |
11. Offene Punkte
| ID |
Frage |
Status |
| KP05-O01 |
Welcher Auth-Mechanismus wird für Kunden genutzt? |
technisch offen |
| KP05-O02 |
Muss Kunde ein Passwort setzen oder Magic-Link nutzen? |
technisch offen |
| KP05-O03 |
Wird E-Mail zusätzlich verifiziert? |
abhängig vom Auth-Mechanismus |
| KP05-O04 |
Wird eine Annahmebestätigung per E-Mail versendet? |
Bezug zu UC07 |
| KP05-O05 |
Wie wird Auth-User eindeutig mit Kunde verknüpft? |
technische Detailklärung |
Änderungshistorie
| Datum, Uhrzeit |
Version |
Änderung |
Autor |
| 12.10.2026 11:23 |
1.3 |
Abschnitt «Wireframe» mit klickbarem Bild des Screens ergänzt |
Claude |
| 12.10.2026 09:58 |
1.2 |
Änderungshistorie ans Dokumentende verschoben und Sprunglink «Änderungshistorie anzeigen» unter dem Kopf ergänzt (einheitlicher Dokumentaufbau gemäss AGENTS.md) |
Claude |
| 12.10.2026 09:08 |
1.1 |
Kopfbereich auf das Format Stand: TT.MM.JJJJ hh:mm umgestellt |
Claude |
| 01.08.2026 11:12 |
1.0 |
Kopfbereich ergänzt |
David |