BU-02 – Benutzer einladen
Stand: 12.10.2026 11:23
Branch: main
Status: erster Vorschlag
Änderungshistorie anzeigen
Use Case: UC08 – Benutzerverwaltung
Screen: BU-02
Wireframe
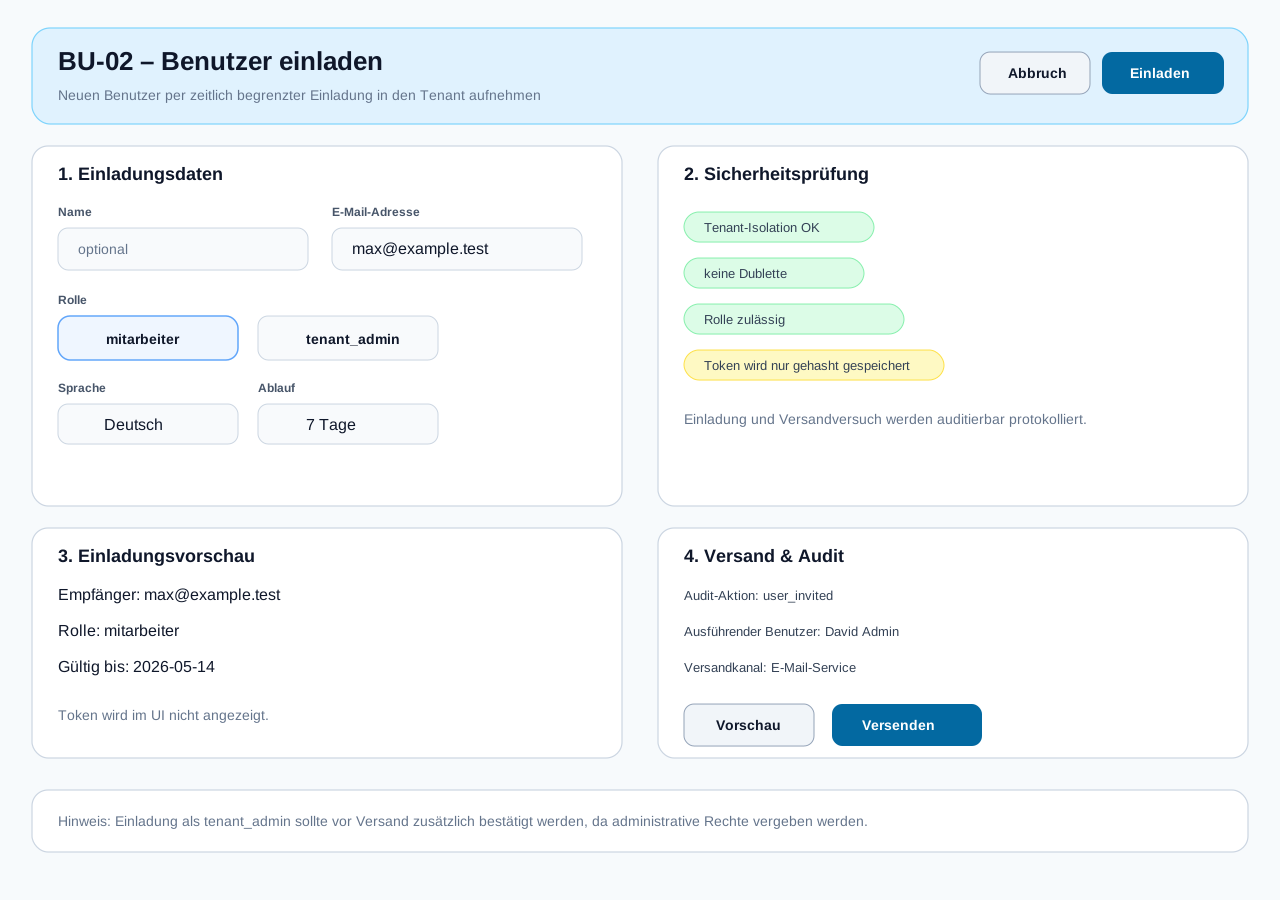
Zum Vergrössern auf das Bild klicken; es öffnet sich in voller Grösse.
1. Zweck
BU-02 dient zum Einladen neuer Benutzer in den eigenen Tenant.
Ein Tenant-Admin kann einen neuen Mitarbeiter oder weiteren Tenant-Admin per E-Mail einladen. Das System erzeugt dazu eine zeitlich begrenzte Einladung mit sicherem Token. Die eingeladene Person wird erst nach Annahme der Einladung als aktiver Benutzer geführt.
2. Primäre Nutzer
| Rolle |
Nutzung |
tenant_admin |
lädt neue Benutzer in den eigenen Tenant ein |
mitarbeiter |
keine Berechtigung zum Einladen in V1 |
kunde |
keine Nutzung dieser internen Ansicht |
superadmin |
nicht Zielnutzer dieses Screens |
3. Einstieg / Auslöser
| Einstieg |
Beschreibung |
| BU-01 |
Aktion „Benutzer einladen“ |
| BU-05 |
erneute Einladung oder neue Einladung aus Einladungsübersicht |
| UC00 |
nach Tenant-Onboarding zur Erweiterung des Teams |
4.1 Einladungsdaten
| Feld |
Beschreibung |
Pflicht |
| Vorname / Name |
Anzeigename oder vorbereiteter Name |
Nein / optional |
| E-Mail-Adresse |
Empfänger der Einladung |
Ja |
| Rolle |
mitarbeiter oder tenant_admin |
Ja |
| Sprache |
Sprache der Einladung, z. B. Deutsch |
Ja / Standard |
| Einladungstext |
optionale persönliche Nachricht |
Nein |
| Ablaufdatum |
automatisch oder manuell gemäss Regel |
Ja |
4.2 Sicherheitsprüfung
| Prüfung |
Bedeutung |
| Tenant-Isolation |
Einladung wird nur für aktuellen Tenant erstellt |
| Dublette im Tenant |
aktive oder offene Einladung an gleiche E-Mail prüfen |
| Rolle erlaubt |
nur zulässige Rollen auswählbar |
| Token-Sicherheit |
Token wird nicht im Klartext gespeichert |
| Ablaufdatum |
Einladung ist zeitlich begrenzt |
5. Eingaben / Aktionen
| Aktion |
Beschreibung |
| Einladung erstellen |
erzeugt Einladung und versendet E-Mail |
| Entwurf / Vorschau prüfen |
zeigt Einladung vor Versand |
| Abbrechen |
zurück zu BU-01 |
| Rolle wählen |
wählt mitarbeiter oder tenant_admin |
| vorhandene Einladung öffnen |
falls Dublette erkannt wird, Wechsel zu BU-05 |
6. Validierungen / Regeln
| ID |
Regel |
| BU02-R01 |
Nur tenant_admin darf Benutzer einladen |
| BU02-R02 |
Einladung darf nur für den eigenen Tenant erzeugt werden |
| BU02-R03 |
E-Mail-Adresse ist Pflicht und muss gültiges Format haben |
| BU02-R04 |
Eine aktive Einladung an dieselbe E-Mail im selben Tenant darf nicht doppelt erstellt werden |
| BU02-R05 |
Eine bereits aktive Benutzerzuordnung im selben Tenant darf nicht erneut eingeladen werden |
| BU02-R06 |
Einladungstoken darf nicht im Klartext gespeichert werden |
| BU02-R07 |
Einladungstoken muss ein Ablaufdatum haben |
| BU02-R08 |
Erneuter Versand erzeugt in der Regel einen neuen Token |
| BU02-R09 |
Einladung und Versandversuch müssen auditierbar sein |
| BU02-R10 |
Einladung als tenant_admin kann optional mit zusätzlichem Warnhinweis bestätigt werden |
7. Status- und Fehlermeldungen
| Situation |
Meldung / Darstellung |
| E-Mail fehlt |
„Bitte E-Mail-Adresse erfassen.“ |
| E-Mail ungültig |
„Bitte gültige E-Mail-Adresse erfassen.“ |
| Rolle fehlt |
„Bitte Rolle auswählen.“ |
| Benutzer bereits aktiv |
„Dieser Benutzer ist im Tenant bereits aktiv.“ |
| Einladung bereits offen |
„Für diese E-Mail-Adresse besteht bereits eine offene Einladung.“ |
| Versand erfolgreich |
„Einladung wurde versendet.“ |
| Versand fehlgeschlagen |
„Einladung konnte nicht versendet werden. Bitte später erneut versuchen.“ |
| Tenant-Admin-Einladung |
Warnhinweis: „Diese Rolle erhält administrative Rechte.“ |
8. Bezug zu Datenmodell
| Bereich |
Bezug |
| Benutzeridentität |
users oder vorbereitete Identität nach Annahme |
| Tenant-Zuordnung |
tenant_users nach Annahme |
| Einladung |
user_invitations |
| Token |
token_hash, nicht Klartext |
| Ablauf |
expires_at |
| Status |
pending, accepted, expired, revoked |
| Audit |
audit_log |
9. Sicherheits- und Audit-Bezug
| Thema |
Umsetzung |
| Token-Schutz |
Token nur gehasht speichern |
| Ablaufdatum |
Standard z. B. 7 Tage, offen zu finalisieren |
| Rollenwarnung |
bei tenant_admin deutlich anzeigen |
| Dublettenprüfung |
aktive und offene Einladungen prüfen |
| Audit |
Einladung, erneuter Versand und Widerruf protokollieren |
| E-Mail-Versand |
Versandstatus erfassen, aber Token nicht im UI anzeigen |
10. Akzeptanzkriterien
| ID |
Kriterium |
| BU02-AC01 |
tenant_admin kann BU-02 aus BU-01 öffnen |
| BU02-AC02 |
tenant_admin kann E-Mail-Adresse und Rolle erfassen |
| BU02-AC03 |
System prüft Dubletten im eigenen Tenant |
| BU02-AC04 |
System verhindert doppelte offene Einladungen |
| BU02-AC05 |
System erzeugt Einladung mit Ablaufdatum |
| BU02-AC06 |
Token wird nicht im Klartext gespeichert |
| BU02-AC07 |
Einladung wird per E-Mail versendet oder als Versandfehler markiert |
| BU02-AC08 |
Einladung wird auditierbar protokolliert |
| BU02-AC09 |
Einladung als tenant_admin zeigt administrativen Warnhinweis |
11. Offene Punkte
| ID |
Frage |
Status |
| BU02-O01 |
Einladungstoken genau 7 Tage gültig? |
Vorschlag: Ja |
| BU02-O02 |
Darf Ablaufdatum manuell angepasst werden? |
offen, Vorschlag: nein für V1 |
| BU02-O03 |
Muss Einladung als tenant_admin zusätzlich bestätigt werden? |
Vorschlag: ja |
| BU02-O04 |
Wird Sprache der Einladung tenant-spezifisch vorbelegt? |
offen |
| BU02-O05 |
Wird eine Einladungsvorschau in V1 benötigt? |
optional |
Änderungshistorie
| Datum, Uhrzeit |
Version |
Änderung |
Autor |
| 12.10.2026 11:23 |
1.3 |
Abschnitt «Wireframe» mit klickbarem Bild des Screens ergänzt |
Claude |
| 12.10.2026 09:58 |
1.2 |
Änderungshistorie ans Dokumentende verschoben und Sprunglink «Änderungshistorie anzeigen» unter dem Kopf ergänzt (einheitlicher Dokumentaufbau gemäss AGENTS.md) |
Claude |
| 12.10.2026 09:08 |
1.1 |
Branch-Angabe im Kopfbereich auf main korrigiert |
Claude |
| 01.08.2026 14:55 |
1.0 |
Kopfbereich vereinheitlicht |
David Mittig |