BU-03 – Benutzerprofil verwalten
Stand: 12.10.2026 11:23
Branch: main
Status: erster Vorschlag
Änderungshistorie anzeigen
Use Case: UC08 – Benutzerverwaltung
Screen: BU-03
Wireframe
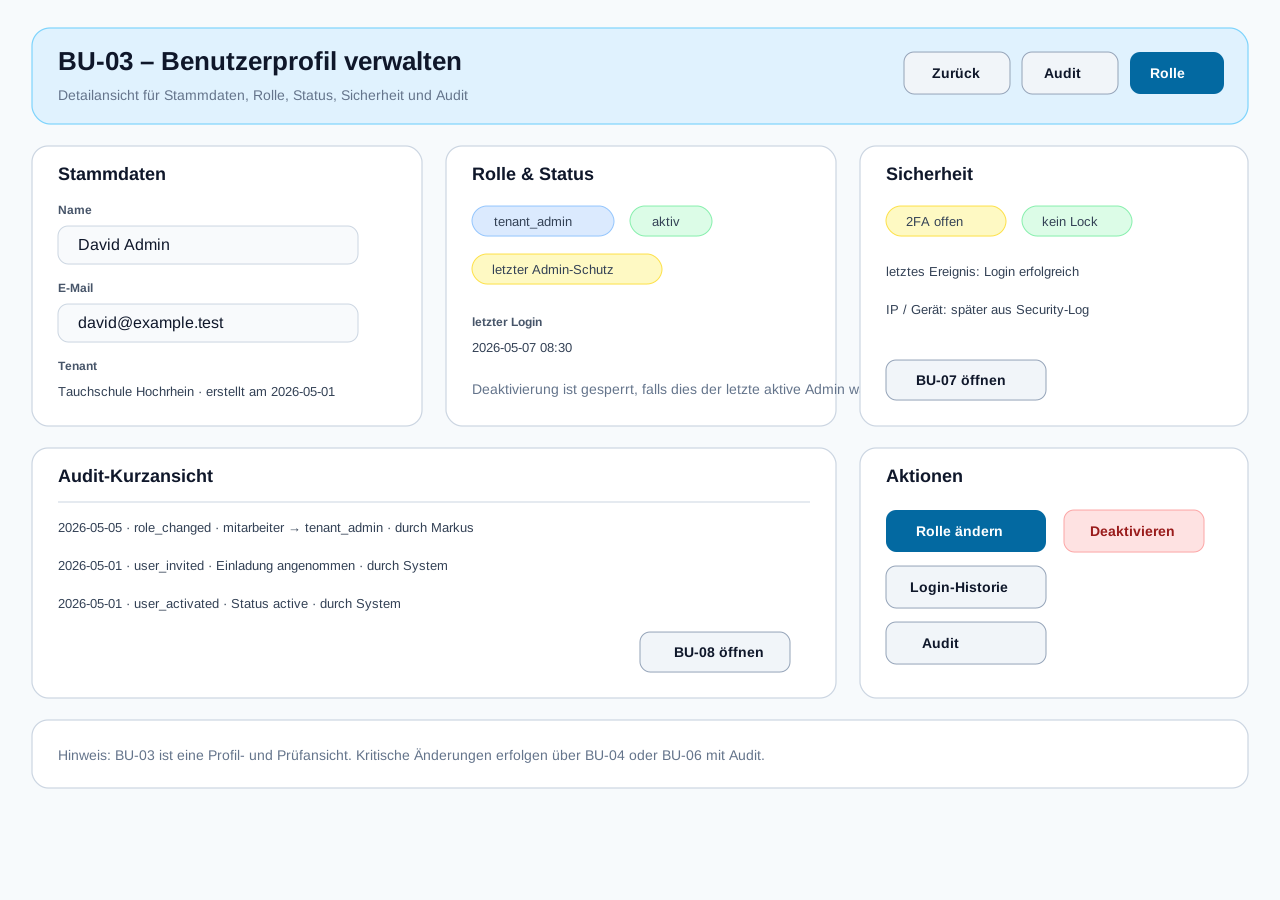
Zum Vergrössern auf das Bild klicken; es öffnet sich in voller Grösse.
1. Zweck
BU-03 zeigt das Detailprofil eines Benutzers innerhalb eines Tenants.
Der Screen dient zur Prüfung von Stammdaten, Tenant-Zuordnung, Rolle, Status, Sicherheitsinformationen und letzten Aktivitäten. Kritische Änderungen werden nicht direkt im Profil ausgeführt, sondern über nachgelagerte Screens wie BU-04, BU-06, BU-07 und BU-08 geführt.
2. Primäre Nutzer
| Rolle |
Nutzung |
tenant_admin |
prüft Benutzerprofil, Status, Rolle und Sicherheitsinformationen |
mitarbeiter |
kann höchstens eigenes Profil sehen, aber keine Tenant-Benutzer verwalten |
kunde |
keine Nutzung dieser internen Verwaltungsansicht |
superadmin |
nicht Zielnutzer dieses Screens |
3. Einstieg / Auslöser
| Einstieg |
Beschreibung |
| BU-01 |
Auswahl eines Benutzers aus der Benutzerübersicht |
| BU-04 |
Rücksprung nach Rollenprüfung |
| BU-06 |
Rücksprung nach Deaktivierung oder Reaktivierung |
| BU-07 |
Rücksprung aus Sicherheits- und Login-Historie |
| BU-08 |
Rücksprung aus Audit-Historie |
4.1 Stammdaten
| Feld |
Beschreibung |
| Name |
Anzeigename des Benutzers |
| E-Mail |
Login- oder Kontaktadresse |
| Benutzer-ID |
interne UUID oder technische Referenz, nicht zwingend prominent |
| Tenant |
aktuelle Tauchschule / Organisation |
| erstellt am |
Zeitpunkt der Benutzeranlage oder Einladung |
| erstellt durch |
einladender oder anlegender Benutzer |
4.2 Rollen- und Statusbereich
| Feld |
Beschreibung |
| Rolle |
aktuelle Rolle im Tenant |
| Status |
active, inactive, invited, locked |
| letzter Login |
Zeitpunkt oder „nie“ |
| letzter Admin-Schutz |
Hinweis, falls Benutzer letzter aktiver tenant_admin ist |
| Berechtigungsübersicht |
Kurzinfo, was diese Rolle darf |
4.3 Sicherheitsbereich
| Information |
Beschreibung |
| 2FA-Status |
vorbereitet, z. B. nicht aktiviert / aktiv |
| Sicherheitsereignisse |
letzte Login- oder Sperrereignisse |
| Passwortstatus |
nicht im Detail, ggf. nur Hinweis aus Auth-System |
| Sperrstatus |
sicherheitsbedingte Sperre, falls vorhanden |
4.4 Audit-Kurzansicht
| Information |
Beschreibung |
| letzte Rollenänderung |
Datum, alter Wert, neuer Wert |
| letzte Statusänderung |
z. B. deaktiviert / reaktiviert |
| letzte Einladung |
falls Benutzer aus Einladung entstanden ist |
| Audit-Link |
Absprung zu BU-08 |
5. Eingaben / Aktionen
| Aktion |
Beschreibung |
| Rolle ändern |
öffnet BU-04 |
| Benutzer deaktivieren |
öffnet BU-06 |
| Benutzer reaktivieren |
öffnet BU-06 |
| Sicherheits- & Login-Historie öffnen |
öffnet BU-07 |
| Audit-Historie öffnen |
öffnet BU-08 |
| Zur Übersicht |
zurück zu BU-01 |
| Einladung verwalten |
falls Status invited, öffnet BU-05 |
6. Validierungen / Regeln
| ID |
Regel |
| BU03-R01 |
Benutzerprofil darf nur innerhalb des eigenen Tenants angezeigt werden |
| BU03-R02 |
superadmin wird nicht durch Tenant verwaltet |
| BU03-R03 |
Kritische Änderungen erfolgen nicht direkt ohne Bestätigungsprozess |
| BU03-R04 |
Rollenänderung erfolgt nur über BU-04 |
| BU03-R05 |
Deaktivierung oder Reaktivierung erfolgt nur über BU-06 |
| BU03-R06 |
Der letzte aktive tenant_admin muss deutlich markiert werden |
| BU03-R07 |
Wenn Benutzer letzter aktiver tenant_admin ist, darf Deaktivierung nicht angeboten oder muss gesperrt werden |
| BU03-R08 |
Audit-Hinweise dürfen lesend angezeigt werden, aber nicht veränderbar sein |
| BU03-R09 |
Deaktivierte Benutzer bleiben historisch sichtbar |
7. Status- und Fehlermeldungen
| Situation |
Meldung / Darstellung |
| Benutzer nicht gefunden |
„Benutzer konnte nicht gefunden werden.“ |
| fremder Tenant |
„Zugriff verweigert.“ |
| letzter aktiver Admin |
Badge „letzter aktiver Admin“ |
| Benutzer inaktiv |
Badge „inaktiv“ und Reaktivierungsaktion sichtbar |
| Benutzer eingeladen |
Badge „Einladung offen“ und Absprung zu BU-05 |
| sicherheitsgesperrt |
Badge „gesperrt“ und Hinweis auf Security-Prüfung |
8. Bezug zu Datenmodell
| Bereich |
Bezug |
| Benutzeridentität |
users |
| Tenant-Zuordnung |
tenant_users |
| Rolle |
tenant_users.role |
| Status |
tenant_users.status |
| Einladung |
user_invitations |
| Sicherheitsereignisse |
user_security_events |
| Audit |
audit_log |
9. Sicherheits- und Audit-Bezug
| Thema |
Umsetzung |
| Tenant-Isolation |
serverseitig erzwingen |
| letzter Admin-Schutz |
deutlich markieren und technisch schützen |
| Rollenänderung |
nur über separaten Änderungsprozess |
| Statusänderung |
nur mit Pflichtgrund bei Deaktivierung |
| Audit |
letzte Änderungen sichtbar, vollständige Historie in BU-08 |
| Security |
Login- und Sicherheitsereignisse in BU-07 |
10. Akzeptanzkriterien
| ID |
Kriterium |
| BU03-AC01 |
tenant_admin kann ein Benutzerprofil aus BU-01 öffnen |
| BU03-AC02 |
System zeigt Stammdaten, Rolle und Status des Benutzers |
| BU03-AC03 |
System zeigt letzten Login oder „nie“ |
| BU03-AC04 |
System markiert den letzten aktiven tenant_admin deutlich |
| BU03-AC05 |
System verhindert direkte kritische Änderung ohne Folgescreen |
| BU03-AC06 |
tenant_admin kann BU-04 zur Rollenänderung öffnen |
| BU03-AC07 |
tenant_admin kann BU-06 zur Deaktivierung oder Reaktivierung öffnen |
| BU03-AC08 |
tenant_admin kann BU-07 und BU-08 öffnen |
| BU03-AC09 |
Benutzer fremder Tenants werden nicht angezeigt |
11. Offene Punkte
| ID |
Frage |
Status |
| BU03-O01 |
Welche Stammdaten darf tenant_admin bearbeiten? |
offen, Vorschlag: Name ja, E-Mail nur eingeschränkt |
| BU03-O02 |
Wird 2FA-Status bereits in V1 aktiv angezeigt? |
vorbereitet, Umsetzung offen |
| BU03-O03 |
Wird Passwort-Reset aus BU-03 angeboten? |
offen, wahrscheinlich eigener Auth-Prozess |
| BU03-O04 |
Darf Benutzer sein eigenes Profil über BU-03 sehen? |
offen, eher separater Profilbereich |
Änderungshistorie
| Datum, Uhrzeit |
Version |
Änderung |
Autor |
| 12.10.2026 11:23 |
1.3 |
Abschnitt «Wireframe» mit klickbarem Bild des Screens ergänzt |
Claude |
| 12.10.2026 09:58 |
1.2 |
Änderungshistorie ans Dokumentende verschoben und Sprunglink «Änderungshistorie anzeigen» unter dem Kopf ergänzt (einheitlicher Dokumentaufbau gemäss AGENTS.md) |
Claude |
| 12.10.2026 09:08 |
1.1 |
Branch-Angabe im Kopfbereich auf main korrigiert |
Claude |
| 01.08.2026 14:55 |
1.0 |
Kopfbereich vereinheitlicht |
David Mittig |