BU-07 – Sicherheits- & Login-Historie
Stand: 12.10.2026 11:23
Branch: main
Status: erster Vorschlag
Änderungshistorie anzeigen
Use Case: UC08 – Benutzerverwaltung
Screen: BU-07
Wireframe
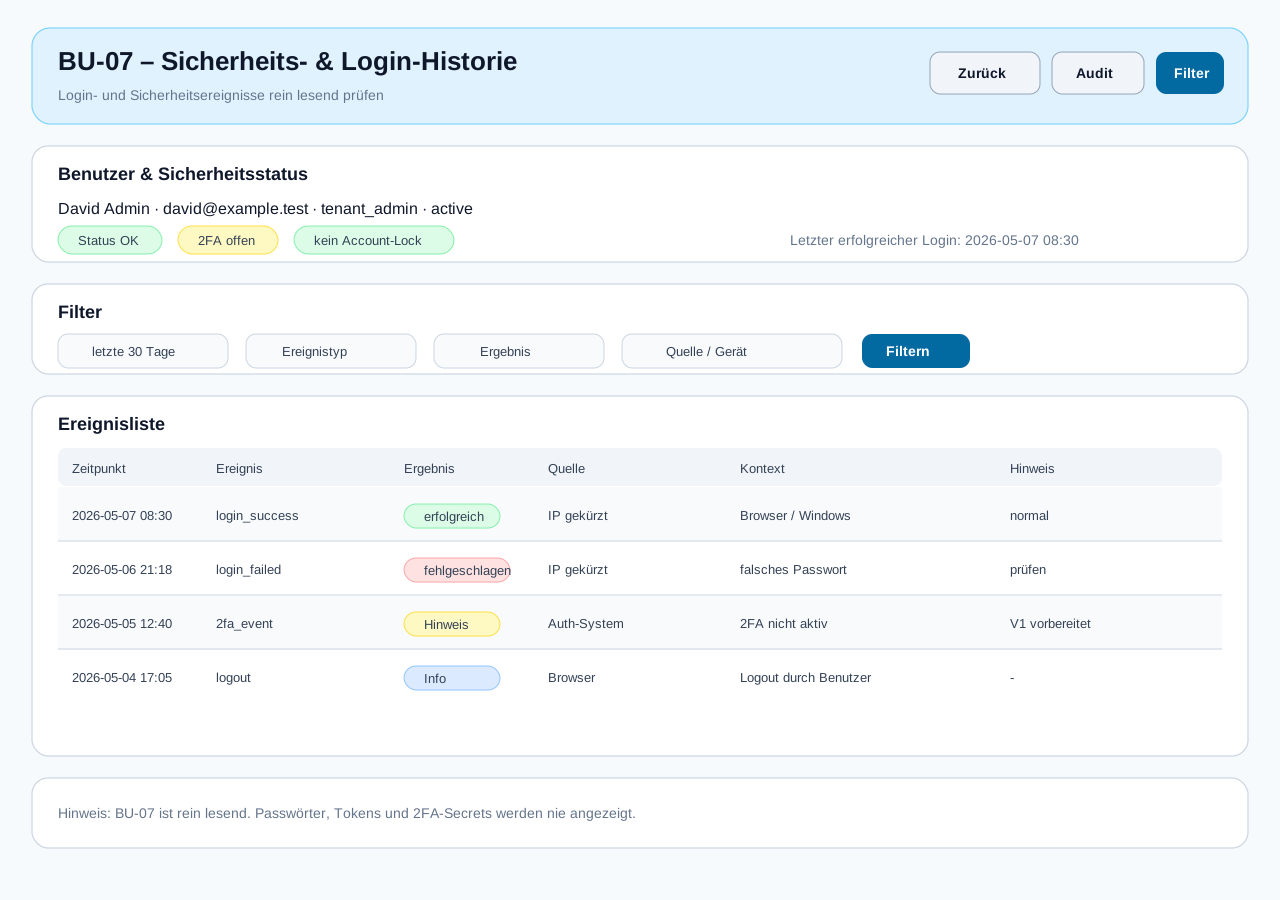
Zum Vergrössern auf das Bild klicken; es öffnet sich in voller Grösse.
1. Zweck
BU-07 zeigt sicherheitsrelevante Ereignisse und Login-Historie eines Benutzers innerhalb eines Tenants.
Der Screen ist eine rein lesende Prüfansicht. Er unterstützt Tenant-Admins dabei, auffällige Login-Vorgänge, fehlgeschlagene Anmeldungen, Sperrereignisse und vorbereitete 2FA-Informationen nachvollziehen zu können.
2. Primäre Nutzer
| Rolle |
Nutzung |
tenant_admin |
prüft Sicherheits- und Login-Ereignisse von Benutzern des eigenen Tenants |
mitarbeiter |
kann ggf. eigene Sicherheitsinformationen sehen, aber nicht die Tenant-Verwaltungsansicht |
kunde |
keine Nutzung dieser internen Ansicht |
superadmin |
nicht Zielnutzer dieses Tenant-Screens |
3. Einstieg / Auslöser
| Einstieg |
Beschreibung |
| BU-03 |
Aktion „Sicherheits- & Login-Historie“ aus Benutzerprofil |
| BU-01 |
späterer Schnellzugriff aus Benutzerliste möglich |
| Security-Prüfung |
Prüfung auffälliger Login-Aktivität |
| BU-08 |
Absprung aus Audit-Kontext möglich |
4.1 Kopfbereich
| Feld |
Beschreibung |
| Benutzer |
Name und E-Mail |
| Tenant |
aktueller Tenant |
| Rolle |
Rolle innerhalb des Tenants |
| Status |
active, inactive, locked |
| letzter erfolgreicher Login |
Datum / Zeit |
| 2FA-Status |
vorbereitet, aktiv, nicht aktiv oder unbekannt |
| Sicherheitsstatus |
OK, auffällig, gesperrt |
4.2 Ereignisliste
| Spalte |
Beschreibung |
| Zeitpunkt |
Datum / Zeit des Ereignisses |
| Ereignistyp |
login_success, login_failed, logout, account_locked, password_reset_requested, 2fa_event |
| Ergebnis |
erfolgreich, fehlgeschlagen, blockiert |
| Quelle |
IP, Gerät oder Auth-Anbieter, soweit verfügbar |
| Ort / Kontext |
optional, falls verfügbar |
| Hinweis |
kurze Beschreibung |
| Aktion |
Detail anzeigen, Audit öffnen |
5. Filter und Ansichten
| Filter |
Zweck |
| Zeitraum |
z. B. letzte 7 Tage, 30 Tage, frei wählbar |
| Ereignistyp |
erfolgreiche Logins, fehlgeschlagene Logins, Sperren, 2FA |
| Ergebnis |
erfolgreich, fehlgeschlagen, blockiert |
| Quelle |
IP / Gerät / Auth-Anbieter, falls verfügbar |
6. Eingaben / Aktionen
| Aktion |
Beschreibung |
| Zeitraum filtern |
Ereignisliste einschränken |
| Ereignisdetail öffnen |
Detailinformationen anzeigen |
| Audit-Historie öffnen |
öffnet BU-08 mit passendem Filter |
| Zurück zum Benutzerprofil |
zurück zu BU-03 |
7. Validierungen / Regeln
| ID |
Regel |
| BU07-R01 |
BU-07 ist eine lesende Ansicht |
| BU07-R02 |
Es dürfen keine Sicherheitsereignisse direkt verändert werden |
| BU07-R03 |
Ereignisse dürfen nur für Benutzer des eigenen Tenants angezeigt werden |
| BU07-R04 |
Sensible Rohdaten wie vollständige Tokens oder Geheimnisse dürfen nicht angezeigt werden |
| BU07-R05 |
IP- oder Geräteinformationen werden nur angezeigt, wenn sie technisch verfügbar und zulässig sind |
| BU07-R06 |
Fehlgeschlagene Logins und Sperren müssen deutlich markiert werden |
| BU07-R07 |
Der Screen darf keine Passwortänderung oder Passwortanzeige ermöglichen |
| BU07-R08 |
2FA-Status darf angezeigt werden, aber keine geheimen 2FA-Seed-Daten |
8. Status- und Fehlermeldungen
| Situation |
Meldung / Darstellung |
| keine Ereignisse |
„Keine Sicherheitsereignisse im gewählten Zeitraum vorhanden.“ |
| fehlgeschlagene Logins |
Badge „fehlgeschlagen“ |
| Sperre vorhanden |
Badge „gesperrt“ |
| 2FA nicht aktiv |
Hinweis „2FA nicht aktiviert“ |
| fremder Tenant |
„Zugriff verweigert.“ |
| Rohdaten nicht verfügbar |
„Quelle nicht verfügbar.“ |
9. Bezug zu Datenmodell
| Bereich |
Bezug |
| Benutzer |
users |
| Tenant-Zuordnung |
tenant_users |
| Sicherheitsereignisse |
user_security_events |
| Ereignistyp |
event_type |
| Ergebnis |
result |
| Quelle |
ip_address, device_info, auth_provider |
| Zeitpunkt |
created_at |
| Audit |
optionaler Bezug zu audit_log |
10. Sicherheits- und Datenschutzbezug
| Thema |
Umsetzung |
| Tenant-Isolation |
serverseitig erzwingen |
| Leserechte |
nur berechtigte Rollen |
| sensible Daten |
keine Tokens, Passwörter oder 2FA-Secrets anzeigen |
| Datenminimierung |
nur notwendige Login- und Security-Informationen anzeigen |
| Audit |
Zugriff auf Security-Ansicht kann optional auditierbar sein |
11. Akzeptanzkriterien
| ID |
Kriterium |
| BU07-AC01 |
tenant_admin kann BU-07 aus BU-03 öffnen |
| BU07-AC02 |
System zeigt Sicherheitsereignisse des ausgewählten Benutzers |
| BU07-AC03 |
System zeigt erfolgreiche und fehlgeschlagene Login-Ereignisse unterscheidbar an |
| BU07-AC04 |
System zeigt Sperrereignisse deutlich an |
| BU07-AC05 |
System zeigt keine Passwörter, Tokens oder 2FA-Secrets |
| BU07-AC06 |
System verhindert Zugriff auf Benutzer fremder Tenants |
| BU07-AC07 |
tenant_admin kann nach Zeitraum und Ereignistyp filtern |
| BU07-AC08 |
BU-07 verändert keine Sicherheitsereignisse direkt |
12. Offene Punkte
| ID |
Frage |
Status |
| BU07-O01 |
Wird Zugriff auf BU-07 selbst auditierbar protokolliert? |
offen, Security-Review empfohlen |
| BU07-O02 |
Welche IP-/Geräteinformationen werden gespeichert? |
technisch zu klären |
| BU07-O03 |
Wird Geo-Information angezeigt? |
Vorschlag: nicht V1 |
| BU07-O04 |
Werden fehlgeschlagene Logins tenantweit aggregiert? |
später prüfen |
| BU07-O05 |
Wird 2FA in V1 nur angezeigt oder auch verwaltet? |
Vorschlag: nur anzeigen / vorbereiten |
Änderungshistorie
| Datum, Uhrzeit |
Version |
Änderung |
Autor |
| 12.10.2026 11:23 |
1.3 |
Abschnitt «Wireframe» mit klickbarem Bild des Screens ergänzt |
Claude |
| 12.10.2026 09:58 |
1.2 |
Änderungshistorie ans Dokumentende verschoben und Sprunglink «Änderungshistorie anzeigen» unter dem Kopf ergänzt (einheitlicher Dokumentaufbau gemäss AGENTS.md) |
Claude |
| 12.10.2026 09:08 |
1.1 |
Branch-Angabe im Kopfbereich auf main korrigiert |
Claude |
| 01.08.2026 14:55 |
1.0 |
Kopfbereich vereinheitlicht |
David Mittig |